※この記事はプロモーション(広告)を含みます。
こんにちは、めえです!
「php2shell って何?」「自分の WordPress ブログは大丈夫?」と気になって調べている人も多いと思います。
php2shell(PHP2Shell) は、2026年10月21日に修正版が公開された PHP 本体の脆弱性2件(CVE-2026-109618・CVE-2026-109619)の通称です。ログインしなくても、外からリクエストを送るだけでサーバーを乗っ取られるおそれがあり、深刻度は「緊急」。X(旧Twitter)では、ニコニコや pixiv、BASE など有名なサービスが次々と緊急メンテナンスを告知し、大きな話題になりました(メンテナンスの理由は各社まちまちです)。
WordPress は PHP で動いているので、WordPress でブログをやっている人は関係があります。このブログも WordPress なので、他人事ではありません。
この記事では、PHP を知らない人にもわかるように、
- php2shell とはどんな脆弱性か(図解)
- 悪用されたら WordPress ブログで何が起こりうるのか
- レンタルサーバー各社の対応状況
- WordPress ブログで今すぐやる対策4つと、PHP バージョンの確認方法
を、図と表で整理します。
※この記事は 2026年10月22日 9時時点の情報です。状況は日々変わっているので、最後に載せた出典もあわせて確認してください。
- 【結論】php2shell対策は「PHPの更新」。ブロガーがやることは確認が中心
- そもそもPHPとは?WordPressとの関係をレストランで例えると
- php2shellとは?PHPの脆弱性をわかりやすく図解
- php2shellが悪用されたら?WordPressブログで起こりうる被害
- 時系列|事前告知から修正版公開まで
- Xで話題のphp2shell情報は本当?投稿をWebで確かめてみた
- レンタルサーバー各社のphp2shell対応状況|ConoHa WING・エックスサーバーほか
- WordPressブログのphp2shell対策|今すぐやること4つ
- やっても効果が薄いこと4つ
- VPS・自社サーバーの場合(PHPを自分で管理している人向け)
- これからWordPressブログを始める人へ:レンタルサーバーはセキュリティ機能も見て選ぶ
- php2shellのよくある質問(FAQ)
- まとめ:php2shellはPHPの更新で対策。WordPressの更新だけでは直らない
- 出典(2026年10月22日 9時 確認)
【結論】php2shell対策は「PHPの更新」。ブロガーがやることは確認が中心
先にまとめると、こうなります。
| 立場 | やること |
|---|---|
| レンタルサーバーで WordPress を使っている | ① サーバー会社のお知らせを見る ② バックアップを取る ③ PHP のバージョンを見て、古ければ上げる ④ 怪しい変化がないか見る |
| VPS など、PHP を自分で管理している | 修正版へ今すぐ更新する |
いちばん大事なのは、WordPress やプラグインを更新しても、この問題は直らないことです。直す必要があるのは、WordPress の下で動いている PHP そのものです。
そもそもPHPとは?WordPressとの関係をレストランで例えると
PHP は、Webページをその場で組み立てるプログラム言語です。WordPress は PHP で作られています。
ブログを「レストラン」にたとえると、こんな関係です。
| レストラン | ブログ | 役割 |
|---|---|---|
| お客さん | 読者のブラウザ | 「この記事を見せて」と注文する(これを「リクエスト」といいます) |
| お店の建物 | サーバー(ConoHa WING など) | ブログのデータが置いてある場所 |
| 厨房の料理人 | PHP | 注文を受けて、ページを組み立てる |
| レシピ | WordPress・テーマ・プラグイン | どんなページを作るかの手順 |
| 食材の倉庫 | データベース | 記事の文章・ユーザー情報など |
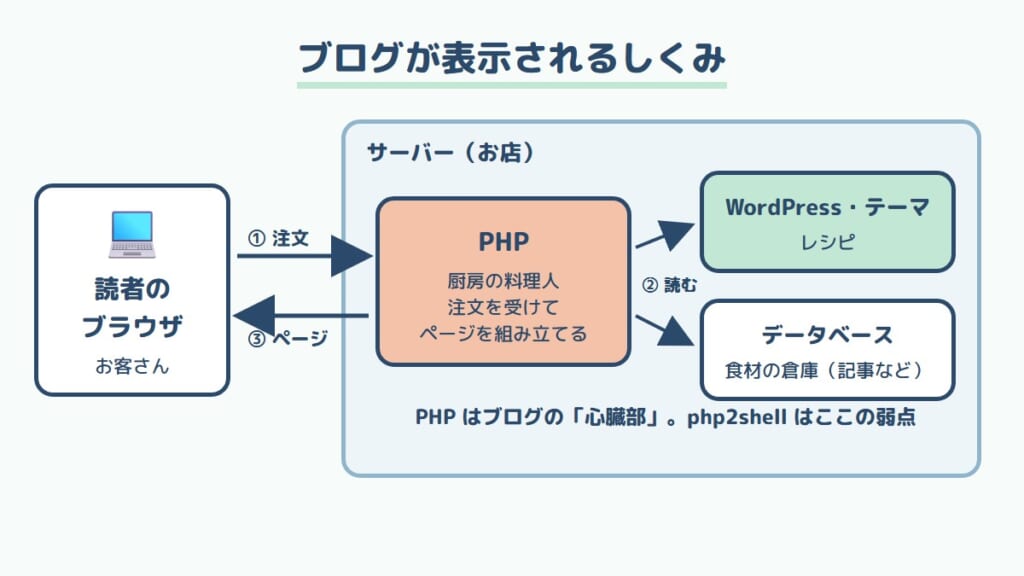
読者が記事を開くたびに、サーバーの中で PHP が働いて、ページを組み立てて返しています。つまり PHP はブログの「心臓部」 です。
php2shellとは?PHPの脆弱性をわかりやすく図解
一言でいうと「注文の出し方しだいで、厨房を乗っ取られるおそれがある」弱点
php2shell は、PHP 本体にある2つの弱点をまとめた呼び名です。正式には「CVE-2026-109618」と「CVE-2026-109619」という番号が付いています(CVE は、脆弱性ごとに付く世界共通の管理番号です)。
レストランのたとえで言うと、
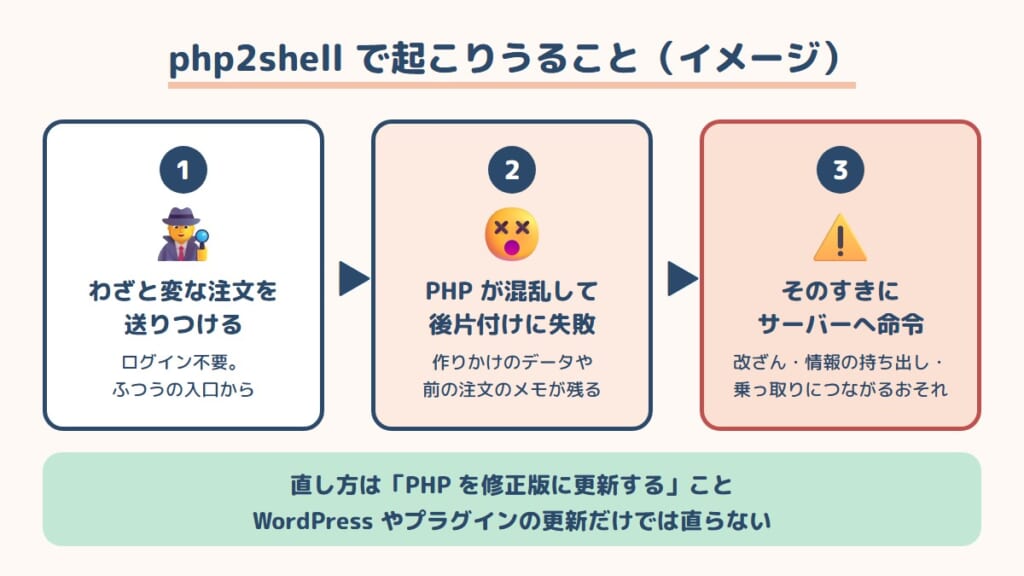
- 料理人(PHP)が、わざと変な注文を受けると混乱してしまう
- その混乱のすきに、悪い人が料理人に好きな命令を出せてしまう
というイメージです。しかも、
- ログイン不要(会員証もいらない、ただの「お客さん」として注文するだけ)
- リクエスト(注文)を送るだけで成立するおそれがある
というのが危ないところです。深刻度の点数(CVSS)は、10点満点で 9.2。いちばん上の「緊急(Critical)」の区分です。
CVE-2026-109618とCVE-2026-109619のちがい
| 番号 | 専門的には | たとえると |
|---|---|---|
| CVE-2026-109618 | メモリ不足のエラーで処理が途中で止まったとき、中途半端なデータが残る | 料理の途中で手が止まり、作りかけの皿がそのまま次の工程に回ってしまう |
| CVE-2026-109619 | 前のリクエストの情報が、後片付けされずに残る | 前のお客さんの注文メモが残っていて、次の注文に混ざってしまう |
どちらも「片付け・後始末のミス」が原因で、その残りカスを悪用されるという点が共通しています。
影響を受けるPHPのバージョンは?
PHP 公式は、Web からのアクセスを処理するすべての PHP 環境が対象としています。影響するバージョンを1つずつは示していませんが、各機関やセキュリティ企業は「PHP 5 以降の広い範囲」と見ています。古い PHP を使っている人ほど注意が必要です。
php2shellが悪用されたら?WordPressブログで起こりうる被害
※ここで紹介するのは「サーバーで好きな命令を実行される弱点(専門用語で RCE=リモートコード実行)」を悪用された場合に、一般に起こりうることです。php2shell で実際にこうした被害が確認されたという意味ではありません。
サーバーで好きな命令を実行できるということは、攻撃した人が、サーバーの持ち主と同じくらい何でもできてしまうおそれがある、ということです。WordPress ブログで考えると、次のようなことが起こりえます。
| 何をされるか | ブログで起きること | 読者への影響 |
|---|---|---|
| 改ざん | 記事が書き換えられる、知らないページが作られる | 偽サイトや詐欺サイトに飛ばされる |
| 悪いプログラムの設置 | ページにウイルスなどを埋め込まれる | 読者のパソコンやスマホが危険にさらされる |
| 情報を盗まれる | データベースの中身(ユーザー情報・お問い合わせの内容など)を抜かれる | お問い合わせをくれた人の情報が漏れる |
| 乗っ取り | 管理者アカウントを勝手に作られる、パスワードを変えられる | ブログに入れなくなる |
| 裏口の設置 | あとから何度でも入れる「裏口」のファイルを置かれる | 修正版にしても、裏口が残っていると再び入られる |
| 踏み台 | 迷惑メールの送信や、ほかのサイトへの攻撃に使われる | ブログの信用が落ちる |
php2shellは実際に悪用されている?(10月22日時点)
2026年10月22日時点では、情報源によって言っていることが違います。
| 情報源 | 内容 |
|---|---|
| watchTowr(海外のセキュリティ企業) | watchTowr は、自社の「おとりサーバー(ハニーポット)」で10月21日に悪用を観測したとしている |
| Cloudflare(Webサイトを守るサービス) | 修正版の公開前、情報が出回った時期に、利用者のサイトを狙う攻撃の通信を観測したと公式ブログで説明(件数などは非公表) |
| Help Net Security(海外のセキュリティニュース) | 「ログイン不要のリクエスト1つで攻撃できる」攻撃コードが存在すると報道(実際の攻撃については記載なし) |
| IPA(情報処理推進機構) | 10月21日の注意喚起の時点では「攻撃は確認していない」。ただし、攻撃者が極めて短い時間で攻撃してくるおそれがあると注意 |
| 米国 CISA の「悪用が確認された脆弱性の一覧」 | watchTowr によると、まだ載っていない |
GMO Flatt Security も「悪用できると主張するコードが出回り始めている」としています。修正版が出た=攻撃もすぐ始まると考えて動くのが安全です。
時系列|事前告知から修正版公開まで
| 日時(日本時間) | 出来事 |
|---|---|
| 10月20日 | 公開前に、発表日程などの情報が SNS に出回ったと報じられる(情報の信頼性は未確認) |
| 10月20日 | PHP の開発チームが「10月21日に緊急の修正版を出す」と事前に告知 |
| 10月21日 12:02 | Cloudflare(Webサイトを守るサービス)が、攻撃を防ぐルールを無料プランも含めて自動で適用 |
| 10月21日 午後〜夜 | 国内の Web サービスやレンタルサーバーが、次々と緊急メンテナンスを告知(後述) |
| 10月21日 夜 | PHP の修正版が公開(予定は23時。22時40分頃に公開されたという情報もあり) |
| 10月22日 未明 | pixiv など一部のサービスが再開したと報じられる |
| 10月22日 8:30 | mixhost がマイページを再開 |
Xで話題のphp2shell情報は本当?投稿をWebで確かめてみた
X では、次のような投稿が多く見られました。投稿の内容は、公式サイトや報道でできるだけ確かめています。
| よく見かけた投稿 | Webで確認した結果 |
|---|---|
| 「ニコニコ・pixiv・BASE なども緊急メンテナンス」 | 各サービスの公式アカウントが緊急メンテナンスを告知(まとめサイトで確認)。PHP の脆弱性を理由に挙げたところもあれば、理由を書いていないところもある |
| 「エックスサーバーの管理画面に入れない」 | 公式 X の投稿を、検索結果とまとめサイトで確認。「予防的な安全対策」として管理画面などへのアクセスを一時停止。「不正アクセスによるものではない」「サイトの表示やメールは引き続き使える」とされている。停止の理由に PHP の脆弱性とは書かれていないが、お知らせの FAQ では PHP の修正版を順次適用する予定と案内している(公式サイトにつながらないため、FAQ を引用した記事で確認) |
| 「パッチ公開と同時に攻撃が始まる。タイムアタックだ」 | セキュリティ企業も「公開後すぐに攻撃が始まる」と想定しており、おおむね妥当 |
| 「首相も X で対応を呼びかけている」 | ITmedia NEWS が報道。高市早苗首相が公式 X で「大至急のお願い」として、PHP の修正版への対応を呼びかけたとしている |
| 「Cloudflare が無料プランでも防いでくれる」 | Cloudflare 公式ブログで確認。ただし「PHP の更新の代わりにはならない」とも書かれている |
| 「23時にインターネットが止まるから、ルーターの電源を切れ」 | 公式な情報は見つからなかった。そもそも問題はサーバー側なので、自分のルーターを切ってもブログは守れない |
| 「CVSS 10.0」「全バージョンに影響」 | PHP 公式の数字は 9.2。影響するバージョンは、公式には1つずつ示されていない |
X は情報が早い反面、間違いや大げさな話も混ざります。最終的には PHP 公式や、契約しているサーバー会社の公式発表で確認しましょう。
レンタルサーバー各社のphp2shell対応状況|ConoHa WING・エックスサーバーほか
10月21日、国内の主なレンタルサーバーでも、緊急メンテナンスや管理画面の一時停止が相次ぎました。
| サーバー | 告知の内容(公式) | php2shell との関係 |
|---|---|---|
| ConoHa WING | 10/21 19:00〜10/22 10:00 予定で「システムの保守作業」 | 理由の記載なし。時期から見て、おそらく対応のため |
| エックスサーバー | 「予防的な安全対策」として管理画面などを一時停止(サイトは影響なし、10/22 未明に再開見込み)。修正版の公開後に、提供中の各 PHP バージョンへ公式の修正版や独自の修正を順次当てる予定と案内 | 適用が終わったという公式発表は、10/22 9時時点で確認できず |
| さくらのレンタルサーバ | 10/21 13:00〜10/22 8:00 頃 緊急メンテナンス | 理由の記載なし。おそらく関連 |
| mixhost | 10/21 22:10 からマイページを一時停止(サイトは影響なし)。「予防的なセキュリティ強化および安全対策のため」と記載。10/22 8:30 に再開 | PHP の記載なし。関係は不明 |
このほか、GMOペパボも緊急メンテナンスを行ったと報じられています(ITmedia NEWS)。同社のロリポップ!などへの影響は、公式の告知を確認できていません。
修正版の公開とメンテナンスの時間が重なっているので、PHP 対応と関係している会社もあるかもしれません。ただ、ConoHa WING・さくら・mixhost は公式に理由が書かれていないため、確かなことは言えません。2026年10月22日 9時時点で、上の4社のうち「php2shell への対応が終わりました」と明言した公式発表は見つけられていません。
契約しているサーバー会社のお知らせを確認してください。会社によっては、お知らせページではなくメールや管理画面で個別に案内している場合もあります。
ConoHa WING とエックスサーバーの普段の機能や料金のちがいは、こちらで比べています。
→ ConoHa WINGとエックスサーバー、どっち?契約者が料金・機能を比較
WordPressブログのphp2shell対策|今すぐやること4つ
ここからは、レンタルサーバーで WordPress ブログを運営している人向けです。
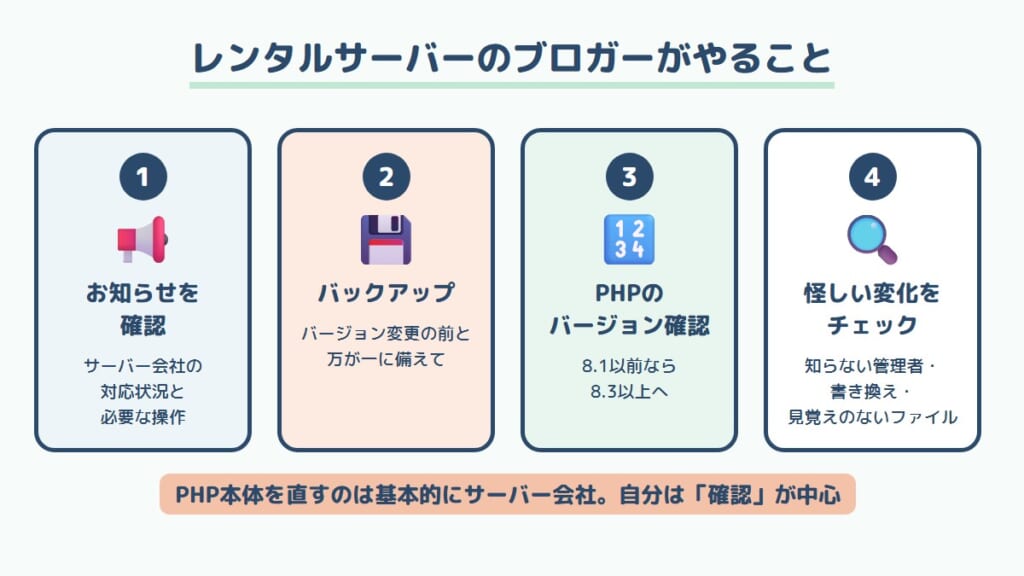
① サーバー会社のお知らせを確認する
レンタルサーバーの場合、PHP 本体を直すのは基本的にサーバー会社の仕事です。利用者が自分で修正版を入れることは、基本的にはできません。
まずはお知らせ・障害情報ページで、
- php2shell への対応が済んだか
- 利用者が何か操作する必要があるか
を確認しましょう。メンテナンス中で管理画面に入れないときは、終わるまで待ちましょう。
② バックアップを取る
このあと PHP のバージョンを変える前に、バックアップを取っておきましょう。万が一の被害に備える意味もあります。サーバーの自動バックアップ機能や、WordPress のバックアップ用プラグインが使えます。
③ PHPのバージョンを確認する(確認方法)
PHP のバージョンは、次の2つの方法で確認できます。
| 確認する場所 | 手順 |
|---|---|
| WordPress の管理画面 | 「ツール」→「サイトヘルス」→「情報」タブ →「サーバー」を開き、「PHP バージョン」を見る |
| レンタルサーバーの管理画面 | ConoHa WING なら、コントロールパネルの「WING」→「サイト管理」→「サイト設定」→「応用設定」→「PHP設定」 |
バージョンを変えるのは、レンタルサーバーの管理画面からです。多くのレンタルサーバーでは、サイトごとに PHP のバージョンを選べます。
| いまのバージョン | どうするか |
|---|---|
| 8.2〜8.5 | サーバー会社が修正版に更新していれば OK |
| 8.1 以前 | 通常の修正版が出ていない。8.3 以上へ上げる |
修正版の番号はこちらです。
| 系列 | このバージョン以上なら修正済み |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
選べるバージョンはサーバー会社によって違うので、一覧(プルダウン)で確認してください。なお、サーバー会社の管理画面では「8.3」のような大まかな番号しか出ないことがあります。修正版(8.3.36 など)になっているかを細かく見たいときは、WordPress のサイトヘルスで最後の番号まで確認するか、①のお知らせで確認しましょう。
8.1 以前については、PHP 公式から「自分でプログラムを組み立てる人向けの簡易的な修正」は出ていますが、レンタルサーバーでは使えないことがほとんどです。8.3 以上に上げましょう。なお、PHP 8.2 も 2026年12月31日でサポートが終わる予定です。8.2 の人は、この機会に 8.3 以上へ上げておくと、年末にまた慌てずに済みます。
PHP のバージョンを上げると、古いプラグインやテーマが動かなくなることがあります。変更後はトップページ・記事ページ・管理画面が表示されるか確認しましょう。表示がおかしければ、元のバージョンに戻せます。
④ 怪しい変化がないかチェックする
修正前に攻撃を受けていた可能性もゼロではありません。次のような変化がないか見ておくと安心です。
| チェックするところ | 怪しいサイン |
|---|---|
| WordPress の「ユーザー」 | 見覚えのない管理者が増えている |
| 記事・固定ページ | 勝手に書き換えられている、知らないページがある |
| サーバーのファイル(ファイルマネージャー) | 見覚えのない PHP ファイルが増えている |
| サイトの表示 | 急に遅い、知らないサイトに飛ばされる |
気になる点があれば、サーバー会社に相談し、WordPress・サーバー・FTP などのパスワードを変えましょう。
あわせて、WordPress 本体・プラグイン・テーマも最新にしておきましょう。これだけでは php2shell は直りませんが、ほかの弱点を減らす基本の対策です。
やっても効果が薄いこと4つ
慌ててやりがちですが、php2shell にはほとんど効かないものです。
| やりがちなこと | 効果が薄い理由 |
|---|---|
| WordPress やプラグインの更新だけで安心する | 弱点は PHP 本体にあるため |
| セキュリティ系プラグインを入れる | プラグインは PHP の上で動くので、PHP が攻撃される段階では守りきれない可能性がある |
.user.ini(利用者が置ける PHP の設定ファイル)で設定を変える | 公式の回避策の一部は、.user.ini では効かないと明記されている |
| ルーターの電源を切る・スマホを機内モードにする | 自分の端末ではなく、サーバーの問題なので関係ない |
VPS・自社サーバーの場合(PHPを自分で管理している人向け)
※レンタルサーバーを使っている人は、ここは読み飛ばして大丈夫です。
自分で PHP を管理している場合は、次の対応になります。
- 修正版へ更新する(最優先)。Linux の配布元のパッケージを使っているなら、配布元の更新を確認する
- 更新したら、PHP-FPM・Apache など PHP を動かしているプロセスをすべて再起動する
- すぐ更新できないなら、PHP 公式の回避策(
session.upload_progress.enabled=0、memory_limit=-1をphp_admin_valueで固定、post_max_sizeを小さくする など)を php.ini や FPM の設定に入れて再起動する。ただし公式も「これで安全にはならない」としているので、あくまで時間かせぎ - 更新できないシステムは、一時的に止めることも考える
- アクセスログを見て、修正前に攻撃の痕跡がないか確認する
PHP 公式は、Apache に PHP を組み込む「mod_php」という動かし方が特に危険だとしています。Cloudflare を使っている場合は、無料プランでも攻撃を防ぐルールが自動で入っていますが、これも PHP の更新の代わりにはなりません。
これからWordPressブログを始める人へ:レンタルサーバーはセキュリティ機能も見て選ぶ
ここまで読んで「レンタルサーバー、乗り換えたほうがいい?」と思った人もいるかもしれませんが、慌てて乗り換えるより、まずは今のサーバー会社のお知らせを確認しましょう。案内が見つからなければ、サポートに問い合わせてから判断するのがおすすめです。
そのうえで、これからブログを始める人は、サーバーを選ぶときにセキュリティ面も見ておくと安心です。レンタルサーバーなら、PHP 本体の更新は基本的にサーバー会社が対応してくれるので、自分でサーバーを管理するより手間がかかりません。
| 見るところ | 理由 |
|---|---|
| 管理画面で PHP のバージョンを切り替えられるか | 古いバージョンから自分で移れる |
| 自動バックアップがあるか | 被害にあっても元に戻せる |
| WAF(不正なアクセスを入口で止める機能)があるか | 攻撃の一部を防げる |
| 緊急時のお知らせが分かりやすいか | 何が起きているか分かる |
このブログが使っている ConoHa WING は、公式サイトによると WAF、毎日の自動バックアップ(過去14日分から復元できる)、PHP バージョンの切り替え がそろっています。エックスサーバーも、公式サイトで自動バックアップ(14日分。一部の旧サーバーは7日分)を全プラン標準としています。
PR
▶ ConoHa WING
 の公式サイトを見る
▶ エックスサーバー
 の公式サイトを見る
ConoHa WING でブログを始める手順は、こちらの記事にまとめています。
→ ConoHa WINGでWordPressブログを始める手順|開設の全記録
2社のちがいが気になる人はこちら。
→ ConoHa WINGとエックスサーバー、どっち?契約者が料金・機能を比較
php2shellのよくある質問(FAQ)
Q. WordPressやプラグインを最新にすれば、php2shellは直りますか?
直りません。php2shell は WordPress ではなく、その下で動く PHP 本体の脆弱性です。PHP を修正版(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 以上)にする必要があります。レンタルサーバーなら、基本的にはサーバー会社が対応します。
Q. 自分のブログが大丈夫か、どうやって確認すればいいですか?
まず契約しているサーバー会社のお知らせで、対応が済んだかを確認します。そのうえで、WordPress の「ツール」→「サイトヘルス」→「情報」→「サーバー」で PHP のバージョンを見て、8.1 以前なら 8.3 以上に上げましょう。
Q. php2shellとwp2shellは同じものですか?
別のものです。wp2shell は 2026年7月に公表された WordPress 本体の脆弱性(CVE-2026-63030・CVE-2026-60137)で、WordPress の更新(7.0.2 以降)で直ります。php2shell は 2026年10月の PHP 本体の脆弱性で、PHP の更新が必要です。名前が似ているので注意しましょう。
wp2shell は実際に悪用が確認されたと報告されています。WordPress 本体を古いままにしている人は、こちらもあわせて最新にしておきましょう。
Q. ConoHa WINGやエックスサーバーは、もうphp2shellに対応済みですか?
2026年10月22日 9時時点で、「php2shell への対応が終わりました」と明言した公式発表は見つけられていません。エックスサーバーは「修正版を順次適用する予定」と案内しています(引用記事で確認)。ConoHa WING は10月21日夜からメンテナンスを行っており、おそらく対応のためと思われますが、確証はありません。最新の状況は各社のお知らせで確認してください。
Q. HTMLだけで作ったサイトや、PHPを使っていないサイトも危ないですか?
php2shell は PHP の脆弱性なので、PHP を使っていないサイトは直接の対象ではないと考えられます(公式に明記されているわけではありません)。同じサーバーで PHP が動いている場合などは、サーバー会社に確認しましょう。なお、WordPress は PHP で動いているので対象です。
まとめ:php2shellはPHPの更新で対策。WordPressの更新だけでは直らない
- PHP は、WordPress を動かしている「厨房の料理人」のような仕組み
- php2shell は、ログインなしで、注文を送るだけでサーバーを乗っ取られるおそれがある PHP 本体の弱点
- もし悪用されたら、改ざん・情報の流出・乗っ取り・裏口の設置などが起こりうる
- 修正版は 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35。8.1 以前は 8.3 以上へ上げる
- レンタルサーバーなら、お知らせ確認 → バックアップ → PHP バージョン確認 → 怪しい変化のチェック
- WordPress やプラグインの更新だけでは直らない
今回は「攻撃コードが出回っているとされる」「多くのサービスが一斉にメンテナンスに入った」という点で、いつもの脆弱性のニュースより急いだほうがいいケースです。メンテナンスが終わったら、まずは PHP のバージョンだけでも確認しておきましょう!
出典(2026年10月22日 9時 確認)
- PHP 公式
- IPA「PHPのセキュリティリリースに向けた事前準備について」
- GMO Flatt Security「PHPの重大な脆弱性「php2shell」の概要と対応指針」
- Cloudflare「Cloudflare deploys protections against php2shell vulnerability」
- watchTowr「PHP Remote Code Execution FAQ」
- Help Net Security
- ITmedia NEWS「PHPの「緊急」レベルの脆弱性、開発元が修正バージョン公開」
- posfie「php2shell緊急メンテナンスまとめ」(X の投稿のまとめ)
- ConoHa WING 緊急メンテナンスのお知らせ
- ConoHa WING 機能一覧
- ConoHa WING サポート「PHPバージョンを変更する」
- エックスサーバー 公式 X
- よじつ「XServerの臨時メンテナンスと、PHPの脆弱性への弊社の対応について」(エックスサーバーのお知らせの引用。公式サイトは接続できず)
- エックスサーバー 自動バックアップ
- さくらインターネット お知らせ
- mixhost サービス状況
- Wiz「wp2shell」(WordPress 本体の脆弱性)
コメント